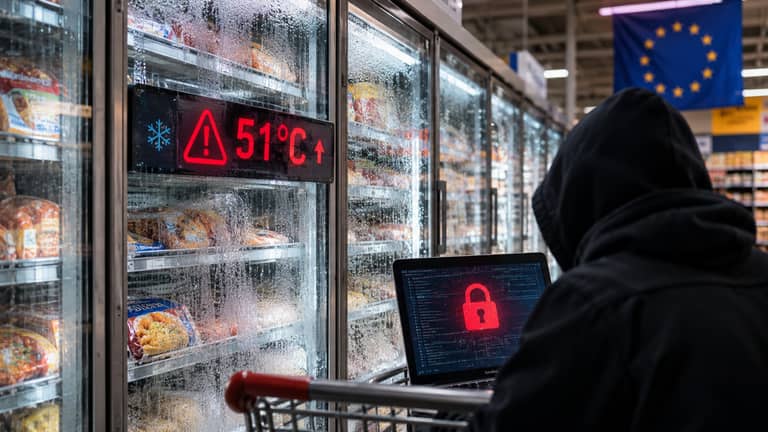
في مستودع للخضار والفاكهة في لندن، لاحظ أليكس بيرس خلال جولته الصباحية أن وحدتين للتبريد دخلتا وضع إذابة الجليد، وأن درجة الحرارة داخلهما بدأت ترتفع.
وعندما أضاء المؤشر نفسه في أكبر وحدات المستودع، اتجه إلى صندوق التحكم وفصل كابل الإنترنت. كان قد اشتبه في أن أحداً يعبث بالثلاجات عن بُعد، وتبيّن أن ما رآه كان جزءاً من هجوم سيبراني طال متاجر في عدة دول أوروبية.
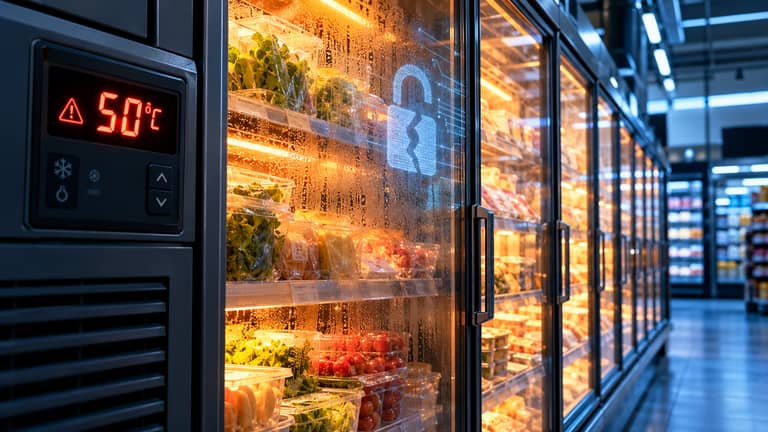
في اليوم نفسه، أبلغ تجار في سبع دول، بينها السويد وفنلندا وهولندا، عن أعطال مماثلة. وفي بعض المتاجر، وصلت الحرارة داخل وحدات التبريد والتجميد إلى 50 درجة مئوية، بحسب تقرير نشرته صحيفة "الغارديان" اليوم الأحد.
ووقعت الهجمات في غضون أيام شهدت أيضاً سرقة 6.3 مليارات دولار من منصة "بينانس" للعملات المشفرة، وإرسال إنذار كاذب بضربة نووية إلى سكان كييف عبر تطبيق للطوارئ.
تختلف أهداف هذه الهجمات وطرق تنفيذها، لكن حادثة الثلاجات تبيّن كيف يمكن لاختراق نظام متصل بالإنترنت أن يغيّر عمل جهاز مادي خلال دقائق. وهذا ما يثير القلق مع اتساع استخدام أنظمة التحكم عن بُعد، من المتاجر والمستودعات إلى المطارات والمستشفيات ومحطات الكهرباء.
كيف وصل المخترقون إلى الثلاجات؟
استهدف المهاجمون الأنظمة التي تدير وحدات التبريد التجارية وتتيح مراقبتها والتحكم بها عن بُعد. وقال بول تشيتشستر، مدير العمليات في المركز الوطني البريطاني للأمن السيبراني، إن الثغرات كانت معروفة أصلاً، وإن كتيبات إحدى الشركات تضمنت كلمات المرور الافتراضية، ما أتاح للمهاجمين استغلالها من دون الحاجة إلى الذكاء الاصطناعي.
وقالت شركة "دانفوس" الدنماركية، وهي من مزوّدي الأنظمة المتأثرين، إن معظم المعدات التي طالها الهجوم كانت قديمة وتوقفت عن تلقي تحديثات الأمان. وهنا تكمن إحدى نقاط الضعف التي تتجاوز قطاع التبريد. فقد يظل الجهاز صالحاً للعمل سنوات بعد توقف الشركة عن إصلاح الثغرات في برمجياته، فيما يبقى متصلاً بالإنترنت.
ماذا يغيّر الذكاء الاصطناعي؟
حذّر ريتشارد هورن، رئيس المركز البريطاني، من أن الخطر الأقرب هو ارتفاع عدد الحوادث مع تسارع اكتشاف الثغرات. ورجّح المركز استخدام برمجيات خبيثة مدعومة بالذكاء الاصطناعي في هجمات تستهدف محطات الكهرباء والمطارات والمستشفيات في بريطانيا بحلول 2028.
ويمكن لهذه الأدوات أن تساعد المهاجمين في استطلاع الأهداف وتحديد نقاط الضعف وكتابة الشيفرات الخبيثة.
وبحسب "الغارديان"، ارتفع عدد الثغرات التي رصدتها شركات التكنولوجيا الكبرى إلى ثمانية أمثال ما كان عليه منذ أبريل، لكن الهجمات لم ترتفع بالوتيرة نفسها. وفي حالة ثغرة اكتُشفت في لغة البرمجة "PHP" بمساعدة تقنية من "أوبن إيه آي"، قالت شركة الأمن السيبراني "سوفوس" إنها رصدت محاولات عديدة لاستغلالها، من دون تسجيل حوادث كبيرة مرتبطة بها لدى عملائها.
من يقف وراء الهجمات؟
رصد باحثون في شركة "لوبوفيس" أساليب سبق أن ارتبطت بنشاط مجموعات روسية، بعدما نصبوا مصائد رقمية تحاكي وحدات التحكم المستهدفة في هجمات التبريد. لكن الشركة قالت إن هذه المؤشرات لا تكفي لتحديد هوية المنفذين.
وفي فنلندا، حيث تصاعد النشاط السيبراني منذ الغزو الروسي لأوكرانيا، سجّل المركز الوطني للأمن السيبراني نحو 21 ألف حادثة في 2025، مقابل نحو 13 ألفاً في 2022.
في مستودع لندن، قال بيرس إن العمل استمر بعد فصل كابل الإنترنت، وإنه أبقى نظام المراقبة مفصولاً. وفي مرافق مثل المطارات والمستشفيات، قد تعتمد عمليات أساسية على الاتصال نفسه. لذلك يتوقف أثر الاختراق على الوظائف التي يتحكم بها النظام، وعلى قدرة المرفق على مواصلة تشغيلها إذا اضطر إلى عزله عن الشبكة.
يُذكر أن هجوماً سيبرانياً استهدف، في 2 نوفمبر، أنظمة التبريد في عشرات المتاجر بعدة دول أوروبية، بينها السويد وبلجيكا ولوكسمبورغ وأيرلندا، بحسب وكالة رويترز. واضطرت متاجر إلى التخلص من أغذية تلفت بعدما ارتفعت درجات الحرارة داخل وحدات التبريد، فيما قالت مسؤولة في متجر بستوكهولم إن حرارة المجمدات فيه بلغت 50 درجة مئوية.
وجاء الهجوم بعد حادثة مماثلة في فرنسا في أكتوبر، قالت الشرطة إن مخترقين سيطروا خلالها على وحدات تبريد في مئات المتاجر، ما أدى إلى اندلاع حرائق وتلف أغذية.
وذكرت رويترز أن بعض الوحدات المتضررة في هجوم نوفمبر استخدمت تقنية للتحكم في الحرارة من شركة “دانفوس” الدنماركية سبق استهدافها في فرنسا، فيما بقيت هوية المنفذين والصلة بين الهجومين غير محسومتين.